
Sayılarla hafta
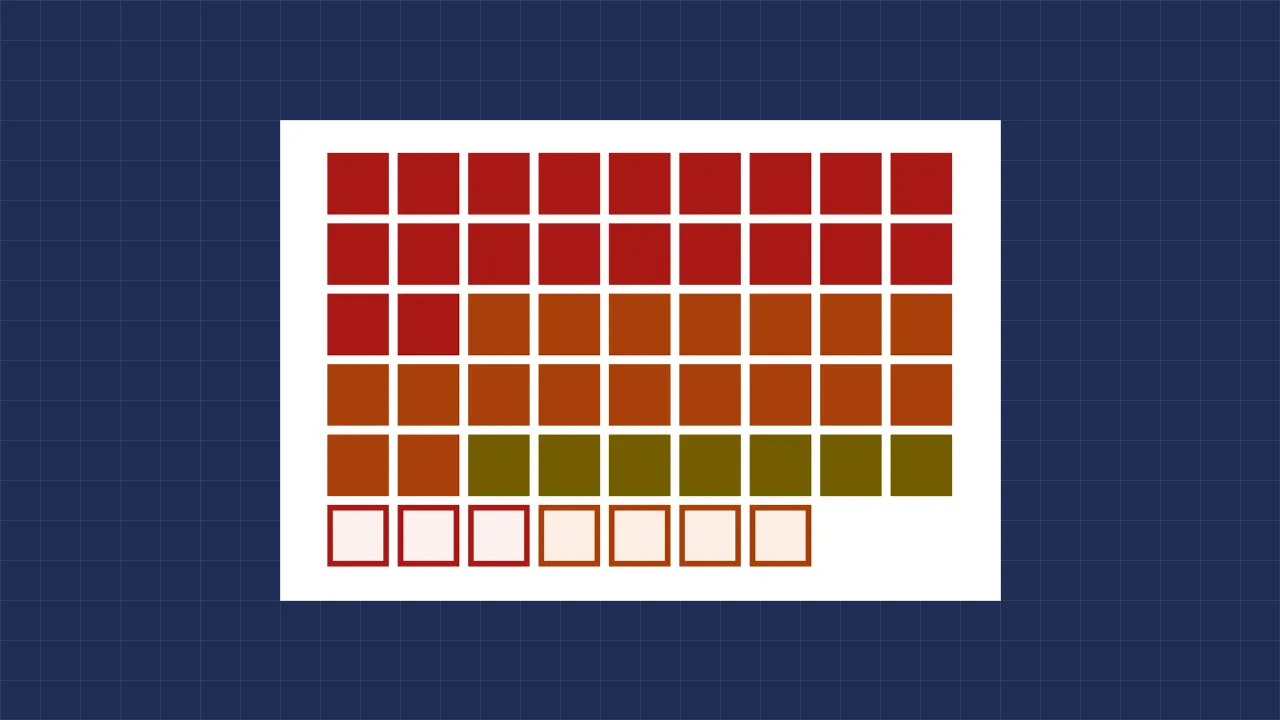
PiLabs, 2 Kasım – 8 Kasım 2026 tarihleri arasında, izlediği ürünlerdeki güvenlik açıkları hakkında 52 kayıt yayımladı.
- İstismar edildiği bilinen, CISA kataloğunda yer alan: 45
- Kritik: 23
- Yüksek: 22
- Orta: 7
En çok kaydı olan üreticiler
- Cisco: 8
- Plex: 4
- Palo Alto Networks: 3
- Citrix: 3
- Linux: 3
Ne yapmalısınız
- CISA'nın istismar edildiğini bildirdiği açıklarla başlayın: saldırganlar bunları zaten kullanıyor.
- Ardından internete açık ürünlerdeki kritik ve yüksek önem dereceli açıklara geçin.
- Etkilenen sürümler, düzeltilmiş sürüm ve üreticinin belgelediği önlem için aşağıdaki her kaydı açın.
- Bu listedeki bir ürünün ağınızda çalışıp çalışmadığını bilmiyorsanız, listeyi kapatmadan önce öğrenin.
Bu bülten nasıl hazırlanır
Bu bülten otomatik olarak derlenir. Sayılar, PiLabs'in o hafta yayımladığı kayıtların sayımıdır; kayıtlar CISA ve NVD verilerinden yazılır ve her biri kaynaklarını belirtir.
Haftanın en acil 40 kaydı, istismar edildiği bilinenler başta olmak üzere aşağıda listelenir; 52 kaydın tamamı PiLabs güvenlik açıkları listesindedir.
Bu bültendeki güvenlik açıkları
| Önem derecesi | Güvenlik açığı | Ürün | Açıklanma |
|---|---|---|---|
| Kritik 9,9 | Arista VeloCloud Orchestrator'da yetki yükselmesine yol açan SQL enjeksiyonu açığı CVE-2026-114625 İstismar edildiği biliniyor | Arista VeloCloud Orchestrator | |
| Kritik 9,8 | Palo Alto Networks PHP'de bellek bozulması ve uzaktan kod çalıştırma CVE-2026-109618 İstismar edildiği biliniyor | Palo Alto Networks PHP | |
| Yüksek 8,1 | PHP'de eski istek durumu kaynaklı uzaktan kod çalıştırma açığı CVE-2026-109619 İstismar edildiği biliniyor | Palo Alto Networks PHP | |
| Kritik 9,8 | BeyondTrust Remote Support'ta mesaj kaynağının doğrulanmaması CVE-2026-102764 İstismar edildiği biliniyor | BeyondTrust Remote Support | |
| Yüksek 8,4 | Siemens Software Center'da denetlenmeyen arama yolu nedeniyle DLL yükleme açığı CVE-2026-110936 İstismar edildiği biliniyor | Siemens Software Center | |
| Yüksek 7,2 | PAN-OS yönetim arayüzünde root yetkisiyle uzaktan kod çalıştırma açığı CVE-2026-0322 İstismar edildiği biliniyor | Palo Alto Networks PAN-OS | |
| Kritik 9,8 | Cisco Secure Email Gateway'in AMP özelliğinde uzaktan dosya yazma açığı CVE-2026-76519 İstismar edildiği biliniyor | Cisco Secure Email Gateway | |
| Yüksek 8,5 | SiteGuard Server Edition'da işletim sistemi komut enjeksiyonu CVE-2026-106931 İstismar edildiği biliniyor | EG Secure Solutions SiteGuard Server Edition | |
| Kritik 9,8 | Collabora Online Built-in CODE Server'da uzaktan kod çalıştırmaya yol açan komut enjeksiyonu CVE-2026-110447 İstismar edildiği biliniyor | Collabora Online – Built-in CODE Server | |
| Yüksek 8,8 | Windows Shell'de komut enjeksiyonu: ağ üzerinden güvenlik özelliği atlatılabiliyor CVE-2026-96951 İstismar edildiği biliniyor | Microsoft Windows | |
| Yüksek 8,6 | Ivanti Connect Secure'da kimlik doğrulamayı atlatıp komut çalıştırmaya yol açan açık CVE-2026-104935 İstismar edildiği biliniyor | Ivanti Connect Secure | |
| Yüksek 7,5 | Atlassian ürünlerinde web uygulaması kök dizinindeki dosyalara yetkisiz erişim CVE-2026-21589 İstismar edildiği biliniyor | Atlassian Multiple Products | |
| Kritik 10,0 | AhsayCBS Replication Receiver bileşeninde komut enjeksiyonu CVE-2026-105134 İstismar edildiği biliniyor | AhsayCBS | |
| Yüksek 7,3 | AhsayCBS API bileşeninde yetersiz kimlik doğrulama açığı CVE-2026-105133 İstismar edildiği biliniyor | AhsayCBS | |
| Yüksek 7,5 | Citrix NetScaler ADC ve Gateway'de bellek arabelleği sınır denetimi eksikliği CVE-2026-88779 İstismar edildiği biliniyor | Citrix NetScaler | |
| Kritik 9,8 | Fortinet FortiMail'de yol geçişi açığı: kimlik doğrulamasız dosya yazma CVE-2026-104286 İstismar edildiği biliniyor | Fortinet FortiMail | |
| Yüksek 7,8 | Zammad DEB ve RPM paketlerinde yerel yetki yükseltme açığı CVE-2026-102490 İstismar edildiği biliniyor | Zammad GmbH Zammad | |
| Kritik 9,8 | Zammad'da oturum ele geçirme ve uzaktan kod çalıştırma açığı CVE-2026-102489 İstismar edildiği biliniyor | Zammad GmbH Zammad | |
| Kritik 9,8 | Cisco Catalyst SD-WAN Manager'da kimlik doğrulama atlatma açığı CVE-2026-76504 İstismar edildiği biliniyor | Cisco Catalyst SD-WAN Manager | |
| Yüksek 8,8 | Apple çoklu ürünlerinde sınır dışı yazma açığı ve rastgele kod çalıştırma CVE-2026-86950 İstismar edildiği biliniyor | Apple Multiple Products | |
| Yüksek 8,1 | Citrix NetScaler ADC ve Gateway'de uzaktan kod çalıştırmaya yol açabilen bellek açığı CVE-2026-88772 İstismar edildiği biliniyor | Citrix NetScaler | |
| Kritik 9,8 | Citrix NetScaler ADC ve Gateway'de kimlik doğrulamasız komut çalıştırma açığı CVE-2026-88771 İstismar edildiği biliniyor | Citrix NetScaler | |
| Yüksek 8,6 | Plex Media Server'da yöneticinin rastgele dosya yazmasına izin veren açık CVE-2026-96656 İstismar edildiği biliniyor | Plex Media Server | |
| Orta 6,9 | Plex Media Server'da URL değerlerinin hatalı arındırılması sorunu CVE-2026-96654 İstismar edildiği biliniyor | Plex Media Server | |
| Yüksek 8,1 | WordPress Core'da sayfa şablonu çözümlemesinde dosya dahil etme açığı CVE-2026-87902 İstismar edildiği biliniyor | WordPress Core | |
| Kritik 9,8 | F5 BIG-IP APM'de OAuth yapılandırmasında uzaktan kod çalıştırma açığı CVE-2026-94127 İstismar edildiği biliniyor | F5 BIG-IP APM | |
| Kritik 9,8 | Check Point Management Server'da kimlik doğrulamasız dosya yükleme ve dizin geçişi açığı CVE-2026-93616 İstismar edildiği biliniyor | Check Point Multiple Products | |
| Kritik 10,0 | Arista VeloCloud Orchestrator'da girdi doğrulama hatası ile ayrıcalıklı işlevlere erişim CVE-2026-93952 İstismar edildiği biliniyor | Arista VeloCloud Orchestrator | |
| Kritik 10,0 | Cisco Identity Services Engine API'sinde kimlik doğrulama atlatma açığı CVE-2026-76460 İstismar edildiği biliniyor | Cisco Identity Services Engine | |
| Kritik 9,8 | Check Point Quantum Security Gateway'de VPN sertifika doğrulama hatası ve uzaktan kod çalıştırma CVE-2026-85102 İstismar edildiği biliniyor | Check Point Multiple Products | |
| Orta 6,5 | MikroTik RouterOS SSH hizmetinde kimlik doğrulamasız dosya oluşturma ve üzerine yazma açığı CVE-2026-67279 İstismar edildiği biliniyor | MikroTik RouterOS | |
| Kritik 9,1 | Adobe Commerce ve Magento'da yetkilendirme hatası ile ayrıcalık yükseltme CVE-2026-71362 İstismar edildiği biliniyor | Adobe Commerce and Magento | |
| Yüksek 8,8 | Microsoft SharePoint'te kod enjeksiyonu açığı: ağ üzerinden kod çalıştırma CVE-2026-65660 İstismar edildiği biliniyor | Microsoft SharePoint | |
| Kritik 10,0 | WSO2 Multiple Products'ta JWT doğrulama açığı ile yetkisiz erişim CVE-2026-5430 İstismar edildiği biliniyor | WSO2 Multiple Products | |
| Kritik 9,3 | Adobe Commerce ve Magento'da tehlikeli dosya türünün kısıtsız yüklenmesi açığı CVE-2026-48356 İstismar edildiği biliniyor | Adobe Commerce and Magento | |
| Yüksek 8,8 | Linux Kernel'in netfilter bridge ebt_snat bileşeninde sınır dışı yazma açığı CVE-2026-53266 İstismar edildiği biliniyor | Linux Kernel | |
| Kritik 9,8 | Linux Kernel'in TLS katmanında sıfır uzunluklu kayıtların hatalı işlenmesi CVE-2025-39682 İstismar edildiği biliniyor | Linux Kernel | |
| Kritik 9,8 | ONLYOFFICE Docs'ta dizin geçişi ve uzaktan kod çalıştırma açığı CVE-2021-3199 İstismar edildiği biliniyor | ONLYOFFICE Docs | |
| Yüksek 8,1 | Apache Struts'ta komut enjeksiyonu: Dynamic Method Invocation ile uzaktan kod çalıştırma CVE-2016-3081 İstismar edildiği biliniyor | Apache Struts | |
| Yüksek 7,5 | ISC BIND'da TKEY sorgularıyla hizmet reddine yol açan açık CVE-2015-5477 İstismar edildiği biliniyor | ISC BIND |